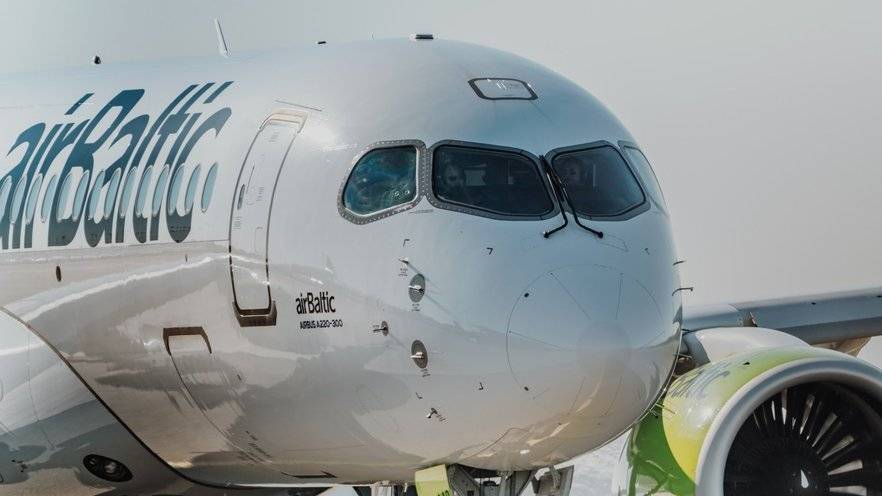
Как пояснили в авиакомпании, несанкционированный доступ касался данных пассажиров, проходивших онлайн-регистрацию в период с 18 июля по 12 ноября 2026 года. В распоряжении посторонних могли оказаться имена и фамилии клиентов, номера их бронирований, а также сведения о запланированных перелетах.
При этом airBaltic отмечает, что собственная IT-инфраструктура компании осталась вне зоны воздействия. Утечка не затронула платежную информацию, данные удостоверяющих личность и проездных документов, а также другие конфиденциальные сведения. На данный момент авиакомпания не располагает информацией о случаях незаконного использования полученных данных.
Часть пассажиров временно не сможет зарегистрироваться онлайн
Чтобы предотвратить возможные риски, авиакомпания временно приостановила возможность управления бронированиями и прохождения онлайн-регистрации для тех активных заказов, которые могли быть затронуты инцидентом.
Из общего числа таких бронирований около 11 800 связаны с рейсами, которые еще предстоит выполнить. Пассажиры этих перелетов смогут пройти регистрацию непосредственно в аэропорту без дополнительной платы.
Для остальных клиентов airBaltic онлайн-регистрация и управление билетами доступны в привычном режиме. Изменений в расписании полетов не предусмотрено: все рейсы выполняются согласно плану, поэтому пассажирам не нужно корректировать свои поездки.
Авиакомпания предупреждает о риске мошеннических сообщений
Отдельное внимание airBaltic обращает на возможные попытки мошенничества с использованием полученной информации. Поскольку посторонним стали известны данные бронирований и маршруты пассажиров, они могут использовать их для создания убедительных поддельных сообщений.
В частности, пассажиры могут столкнуться с фальшивыми электронными письмами, SMS или телефонными звонками, в которых предлагается оформить компенсацию, вернуть деньги за билет либо подтвердить сведения о поездке. Не исключены и попытки получить доступ к бронированиям или изменить содержащуюся в них информацию.
Авиакомпания рекомендует не переходить по сомнительным ссылкам, не сообщать неизвестным лицам личные данные и внимательно проверять отправителей любых сообщений, связанных с авиаперелетом.
В настоящее время airBaltic совместно с привлеченным IT-поставщиком принимает меры для устранения последствий произошедшего и защиты интересов пассажиров. О случившемся также проинформированы компетентные надзорные учреждения и латвийский центр реагирования на инциденты информационной безопасности CERT.LV.
Расследование причин несанкционированного доступа и оценка его возможных последствий продолжаются.